The Story ThailandEvent to GraspThe Story Thailand Forum 2026CoralineAI Governance
ทำ Data Governance ก่อน AI Governance ให้ AI ปลอดภัยทุกมิติ แต่คนต้องกำกับตลอด
โดย Thank Thanedpol6 ครั้งที่เข้าชม
โดย Thank Thanedpol | เผยแพร่ 11 กรกฎาคม 2569 | อ้างอิง: The Story Thailand Forum 2026
สรุปสาระสำคัญ
AI ทำงานผิดพลาด องค์กรต้องรับผิดชอบ และคนที่ขึ้นศาลคือกรรมการผู้จัดการ ไม่ใช่ตัว AI
5 อุตสาหกรรมที่ต้องทำ AI Governance เดี๋ยวนี้คือ Finance, Energy, Defense, Healthcare และคมนาคม
EU AI Act ออกใช้จริงแล้วตั้งแต่ปี 2024 และมีแนวโน้มเป็นต้นแบบให้ Thailand AI Act เหมือนที่ GDPR เคยเป็นต้นแบบ PDPA
ก่อนจะทำ AI Governance ได้ องค์กรต้องมี Data Governance ให้เสร็จก่อน ไม่งั้นข้ามขั้นไม่ได้
มีเคสจริงที่ AI ทำพังจนต้องขึ้นศาลแล้ว ทั้งสายการบิน ธนาคาร และคดี Face Recognition จับผิดตัว
สรุป Session: Why Every Organization Needs AI Governance — Before It's Too Late จากงาน The Story Thailand 2026 โดยดร.อสมา กุลวานิชไชยนันท์, CEO & Co-founder, บริษัท Coraline จำกัด
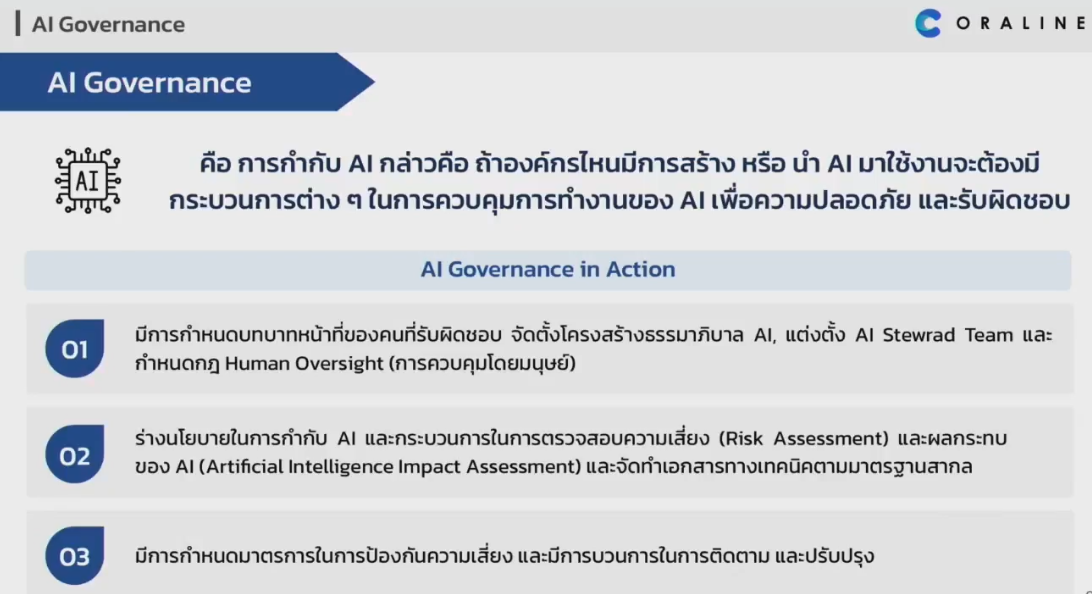
AI Governance คืออะไร
รากฐานต้องมาก่อน — จาก Data-Driven Transformation สู่ Data Governance สู่ AI Governance
AI Governance คือการวางกฎระเบียบ กำหนดบทบาทหน้าที่ของผู้เกี่ยวข้อง มีกระบวนการตรวจสอบและมอนิเตอร์ AI ก่อนนำไปใช้งานจริง ทั้งในระดับบุคคลและระดับองค์กร โดยต้องเกิดจากการวางกลยุทธ์ด้าน Data ก่อน — มีตำแหน่งงานที่ชัดเจน (Infra vs Data, สาย Security ขึ้นตรงกับใคร, มี CIO/CTO หรือไม่) ทั้งหมดนี้คือ Data-Driven Transformation
ขั้นที่ 1: Data-Driven Transformation
วางกลยุทธ์ โครงสร้างองค์กร และบทบาทหน้าที่ด้าน Data และ AI ให้ชัดเจนก่อน
ขั้นที่ 2: Data Governance
ร่างกฎเกณฑ์การกำกับดูแลบริหารจัดการ Data ในองค์กร — เม็ดกระดุมเม็ดแรก ที่ต้องติดก่อนเสมอ
ขั้นที่ 3: AI Governance
เซ็ตกฎระเบียบตรวจสอบ AI ก่อนนำไปใช้งาน — ทำไม่ได้ถ้ายังไม่มี Data Governance
เปรียบ Data กับ HR — ถ้าองค์กรไม่มีระบบ HR ไม่มีนโยบาย ไม่มีกฎระเบียบขาด-สาย-ลา-ป่วย องค์กรจะเติบโตไม่ได้ เช่นเดียวกัน ถ้าไม่มี Data Governance มาสกรีน ตรวจสอบ ออดิท Data แต่ละเซ็ต ก็ไม่มีทางมีประสิทธิภาพได้
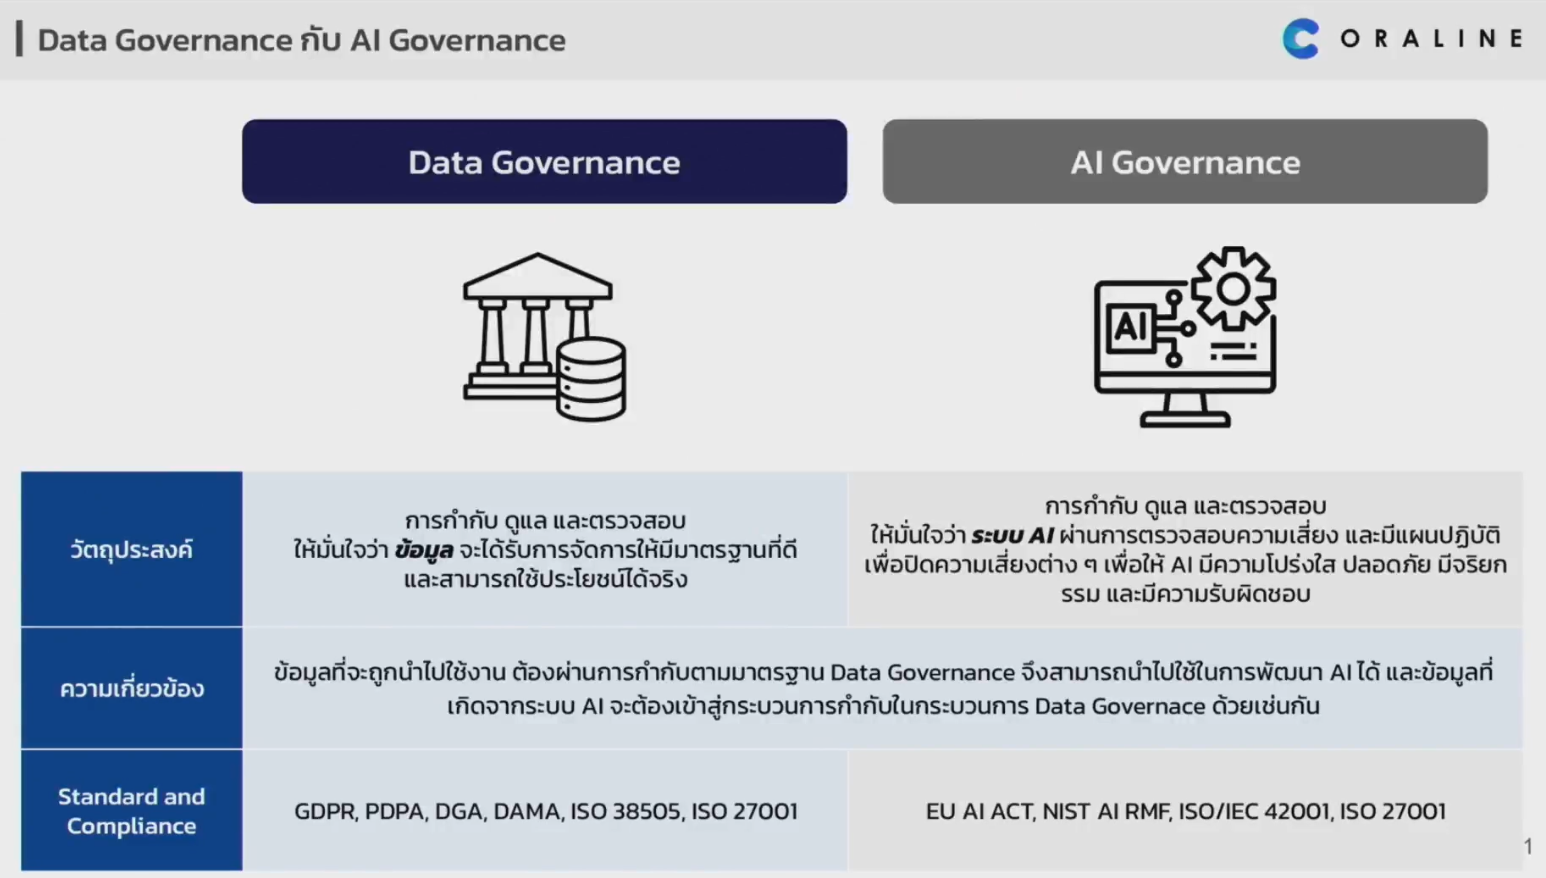
ทำไม Data Governance ต้องมาก่อน AI Governance
Data Governance ไม่ใช่แค่การเขียนเล่มทางวิชาการ แต่คือการนำ Data แต่ละเซ็ตมา Implement จริง ขึ้นระบบ และจัดทำ Data Catalog / Data Inventory เพื่อแก้ปัญหาที่ไม่รู้ว่า Data อยู่ไหน ต้องขอที่ใคร ใครเป็น Owner และใครจะเป็นคน Take action
มี Data Governance | ไม่มี Data Governance |
|---|---|
Data ผ่าน Audit ใช้งานได้จริง | Data Warehouse/Hub ขึ้นอยู่กับความรู้ของ Vendor หรือ IT เท่านั้น |
รู้ Owner ชัดเจน ทำ Data Warehouse/Hub ได้อย่างมีทิศทาง | ไม่รู้ว่า Data ใช้งานได้จริงหรือไม่ |
พร้อมต่อยอดสู่ AI Governance ได้ทันที | ยังสร้าง AI Governance ไม่ได้ |
องค์กรไหนต้องทำ AI Governance บ้าง
Traditional AI (พัฒนาเอง)
องค์กรรับผิดชอบตั้งแต่ต้นจนจบ เพราะเป็นทั้งผู้พัฒนาและผู้นำมาใช้งาน
Generative AI (AI สำเร็จรูป)
แงะดูความโปร่งใสภายในไม่ได้ แต่ต้องเขียนนโยบายจำกัดการใช้งาน — ห้ามใส่ข้อมูลลูกค้า/IP Address เข้า Public AI
โดยเฉพาะ 5 อุตสาหกรรมนี้ที่ต้องทำ AI Governance เดี๋ยวนี้ เพราะข้อมูลเป็นประเภท High Risk:
Finance — ข้อมูลการเงิน High Risk
Energy — กระทบคนทั้งประเทศ/ภูมิภาค
Defense — ความมั่นคงประเทศ
Healthcare — ข้อมูล High Risk
คมนาคม — เสี่ยงต่ออุบัติเหตุ
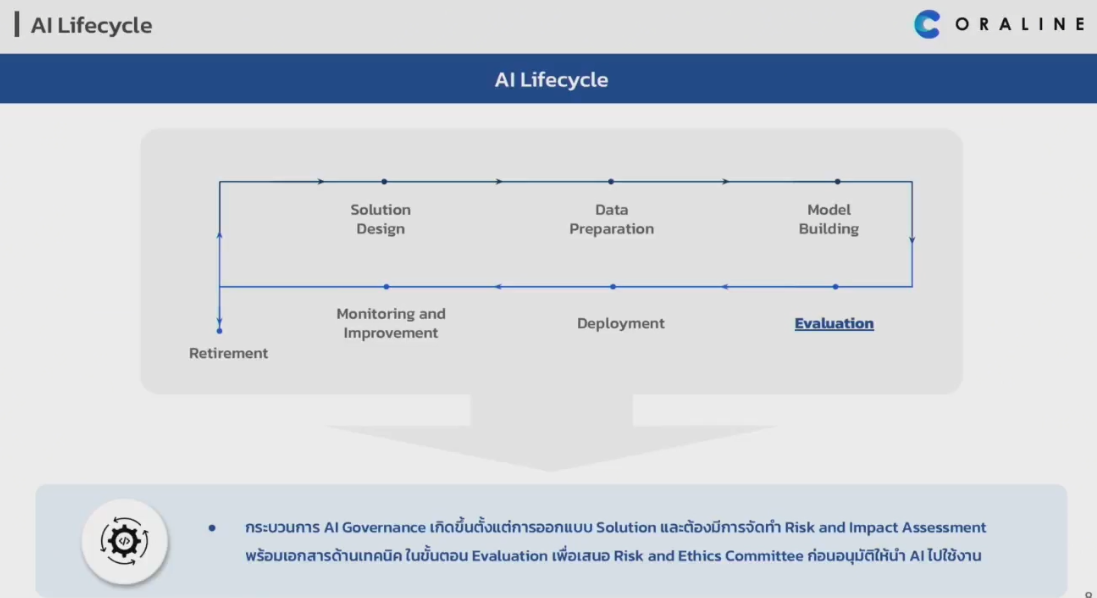
AI Life Cycle: วงจรที่ AI Governance ต้องเข้าไปแทรกทุกขั้นตอน
Design & Mock up: ออกแบบและเตรียม Data
Data Preparation คือ จุดที่ Data Governance เข้ามาเกี่ยวข้องโดยตรง
Model Development: สร้างและทดสอบโมเดล
ประเมิน Accuracy, Completeness, UX/UI Design
Evaluate, Risk Assessment
ประเมินความเสี่ยงก่อนนำไป Deploy — ขั้นตอนที่สำคัญที่สุดของ AI Governance
Deploy & Monitor: มอนิเตอร์ต่อเนื่อง
ติดตามว่า AI Perform เป็นยังไง มีข้อผิดพลาดตรงไหน แล้ววนกลับสู่การพัฒนารอบใหม่
โครงสร้างการกำกับดูแล 3 ระดับจากทีมพัฒนา สู่ AI Steward สู่ Risk Committee
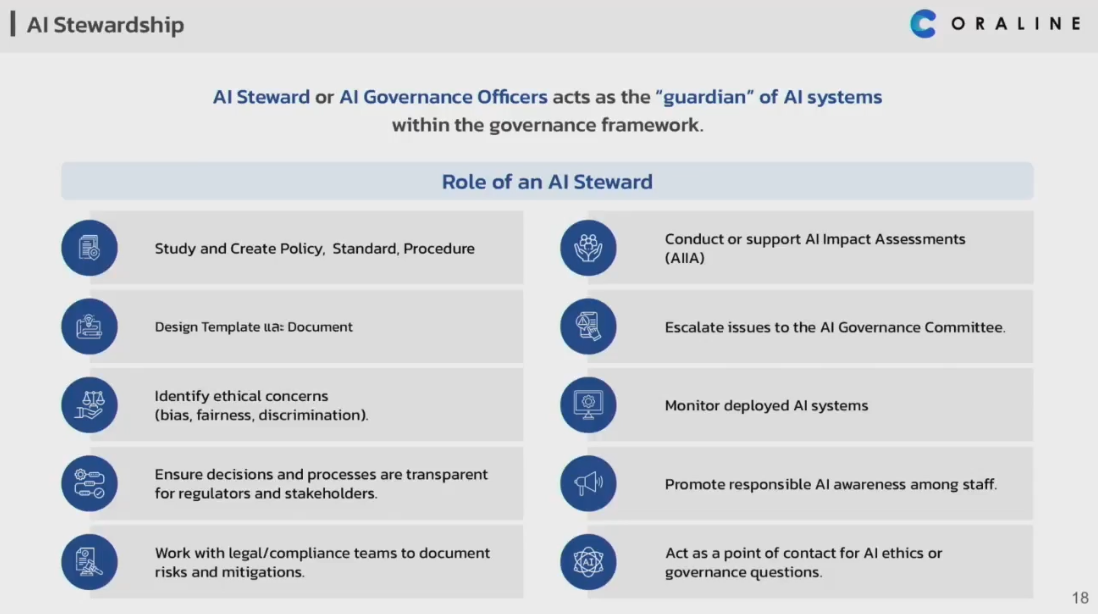
Level 1: Developer / Project Owner
ทีมสร้าง AI พัฒนาเสร็จแล้ว Register AI กับทีม AI Steward
Level 2: AI Steward
รวบรวมข้อมูลตาม Template ตรวจสอบความเสี่ยงร่วมกับทีมที่เกี่ยวข้องและทีม AI Audit — ต้องเข้มแข็งมาก เพราะถ้าไม่เข้มแข็ง ความเสี่ยงของ Level 1 เข้าศาลได้
Level 3: Risk Committee
โหวตรับความเสี่ยงและวิธีป้องกัน Sign off ก่อนนำ AI ขึ้น Production — ใช้ Judgment ของมนุษย์เพราะไม่มี Threshold ตายตัว
Reuse ทีมที่ทำ Data Governance มาทำ AI Governance ต่อได้ทันที — องค์กรมี Data นับพันเซ็ต แต่ AI ไม่ถึงร้อยเซ็ต งาน AI Steward จึงน้อยกว่างาน Data Steward
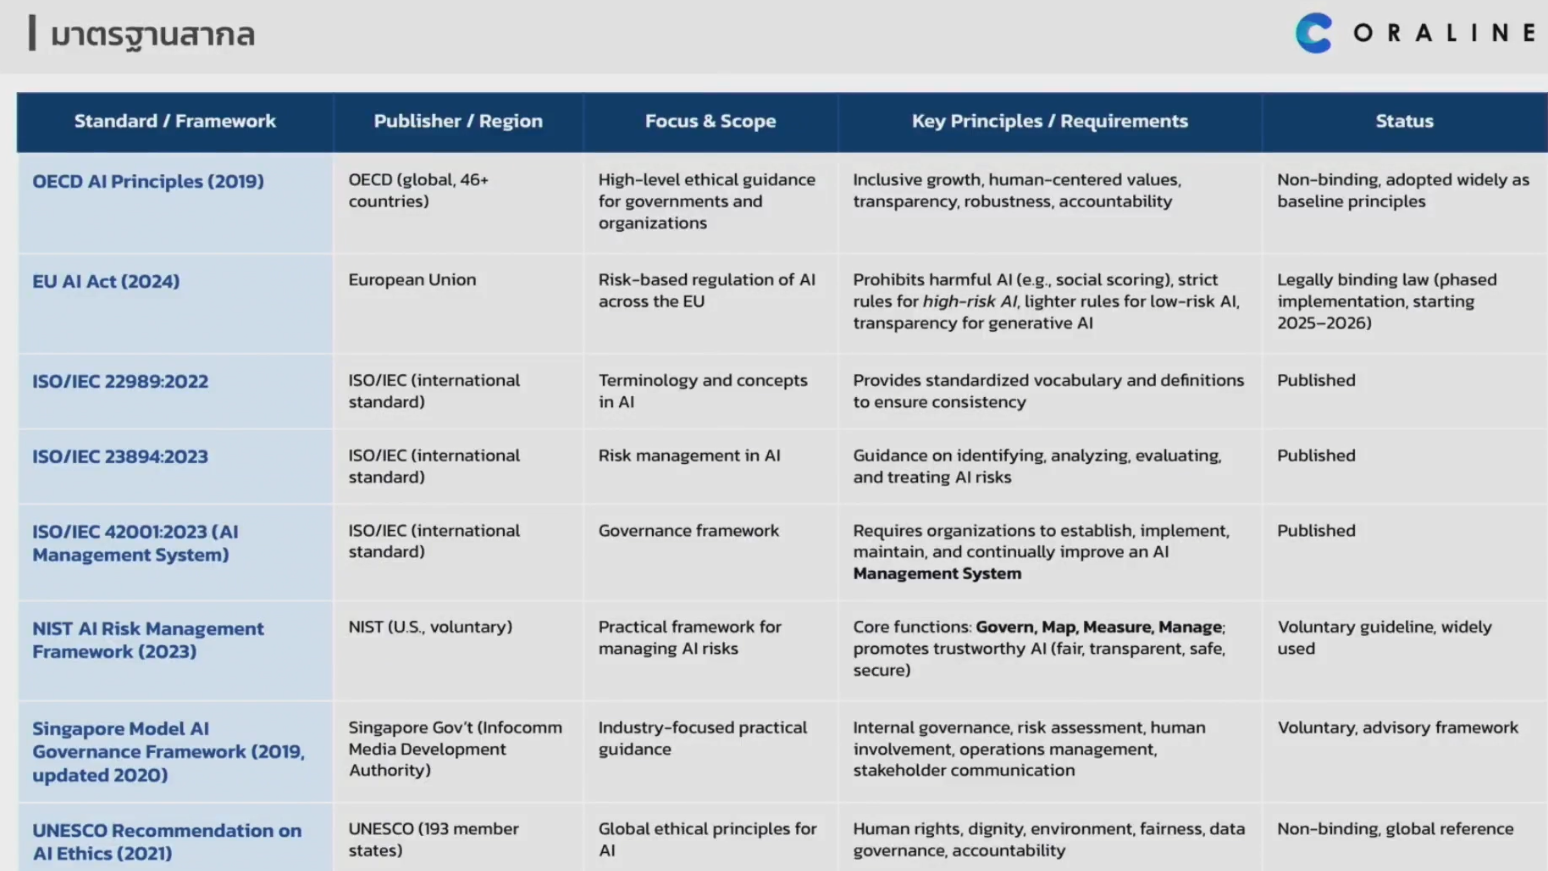
กฎหมายและ Framework ที่เกี่ยวข้อง
EU AI Act ต้นแบบของ Thailand AI Act ที่กำลังจะมา
NIST Risk Framework — กระบวนการตรวจสอบความเสี่ยง
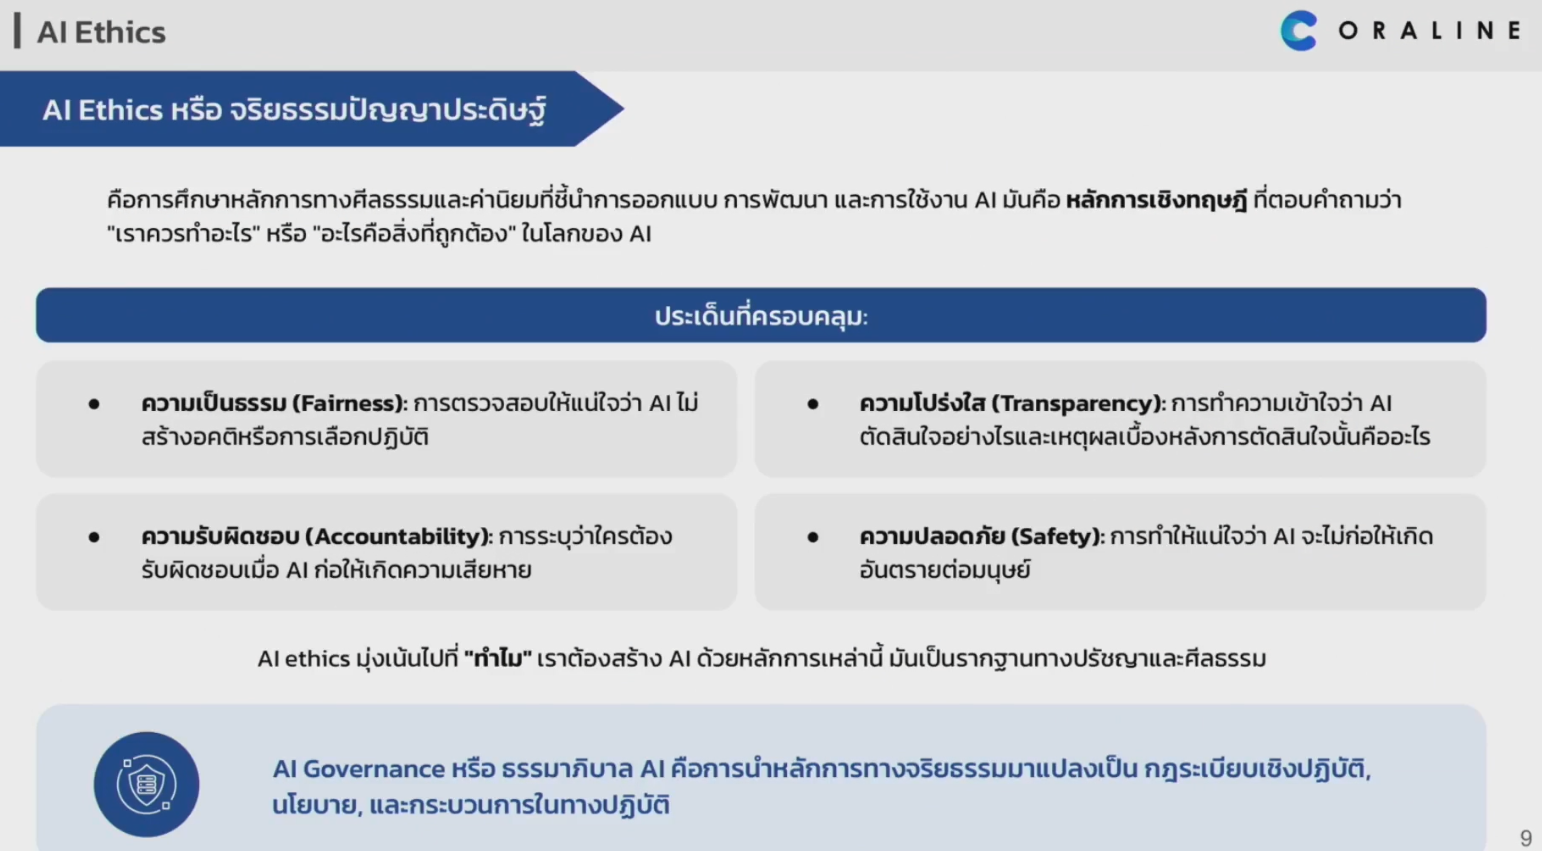
UNESCO Recommendation on AI Ethics — ประเด็น Ethical Risk
แต่ละ Industry มี Framework เฉพาะ เช่น Banking, Insurance (คปภ.)
ETDA (ไทย) ทำ Public Hearing และออก Guideline สำหรับ AI Governance แล้ว
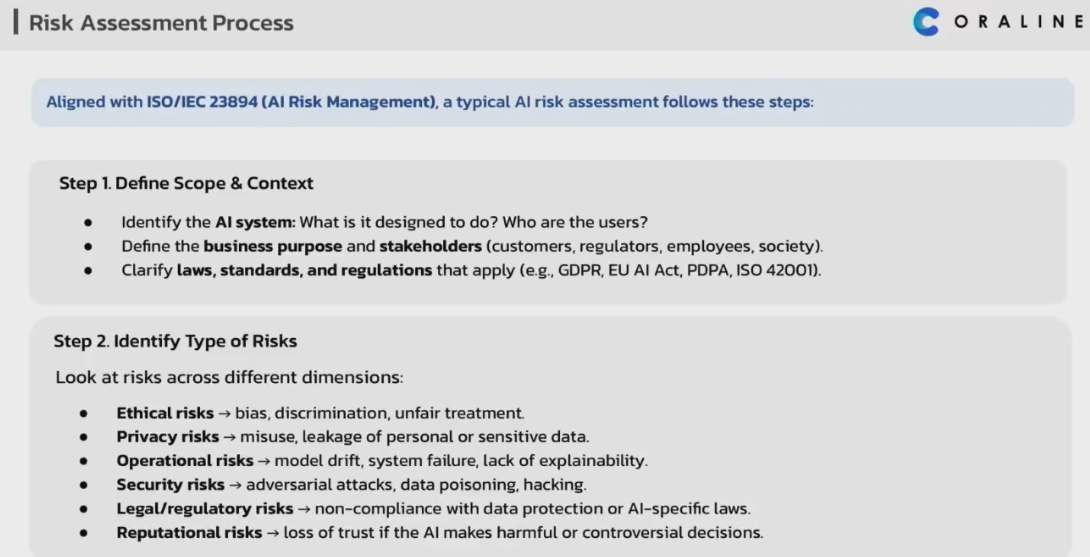
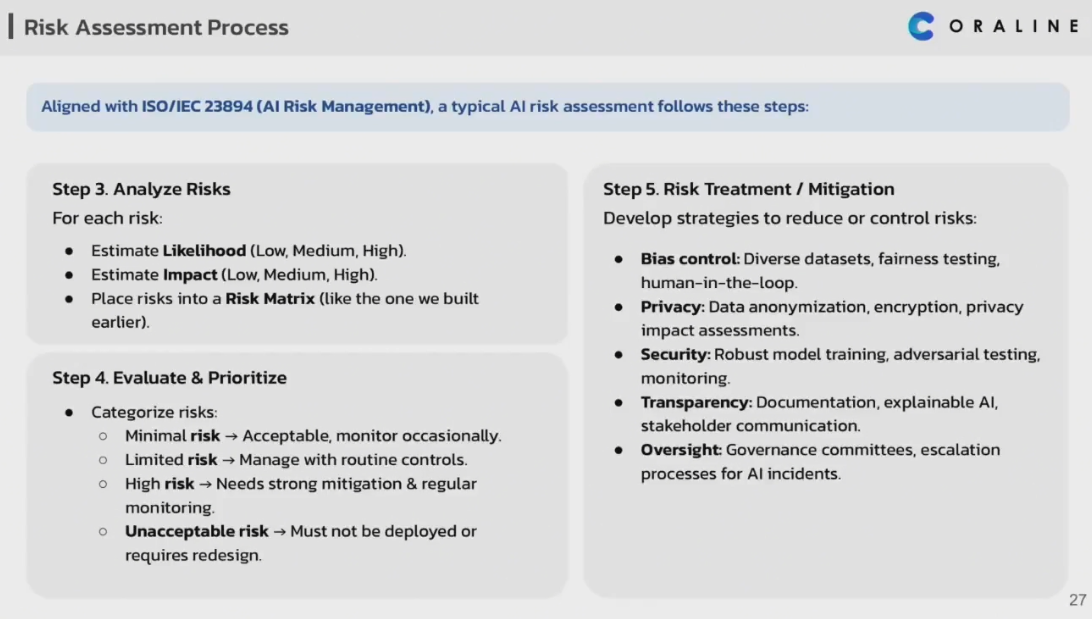
EU AI Act (2024) กฎหมายที่เข้มแข็งที่สุดและปรับจริงแล้ว แบ่งความเสี่ยงเป็น 4 ระดับ:
ระดับ 1: Unacceptable Risk - ยอมรับไม่ได้ ห้ามใช้งาน
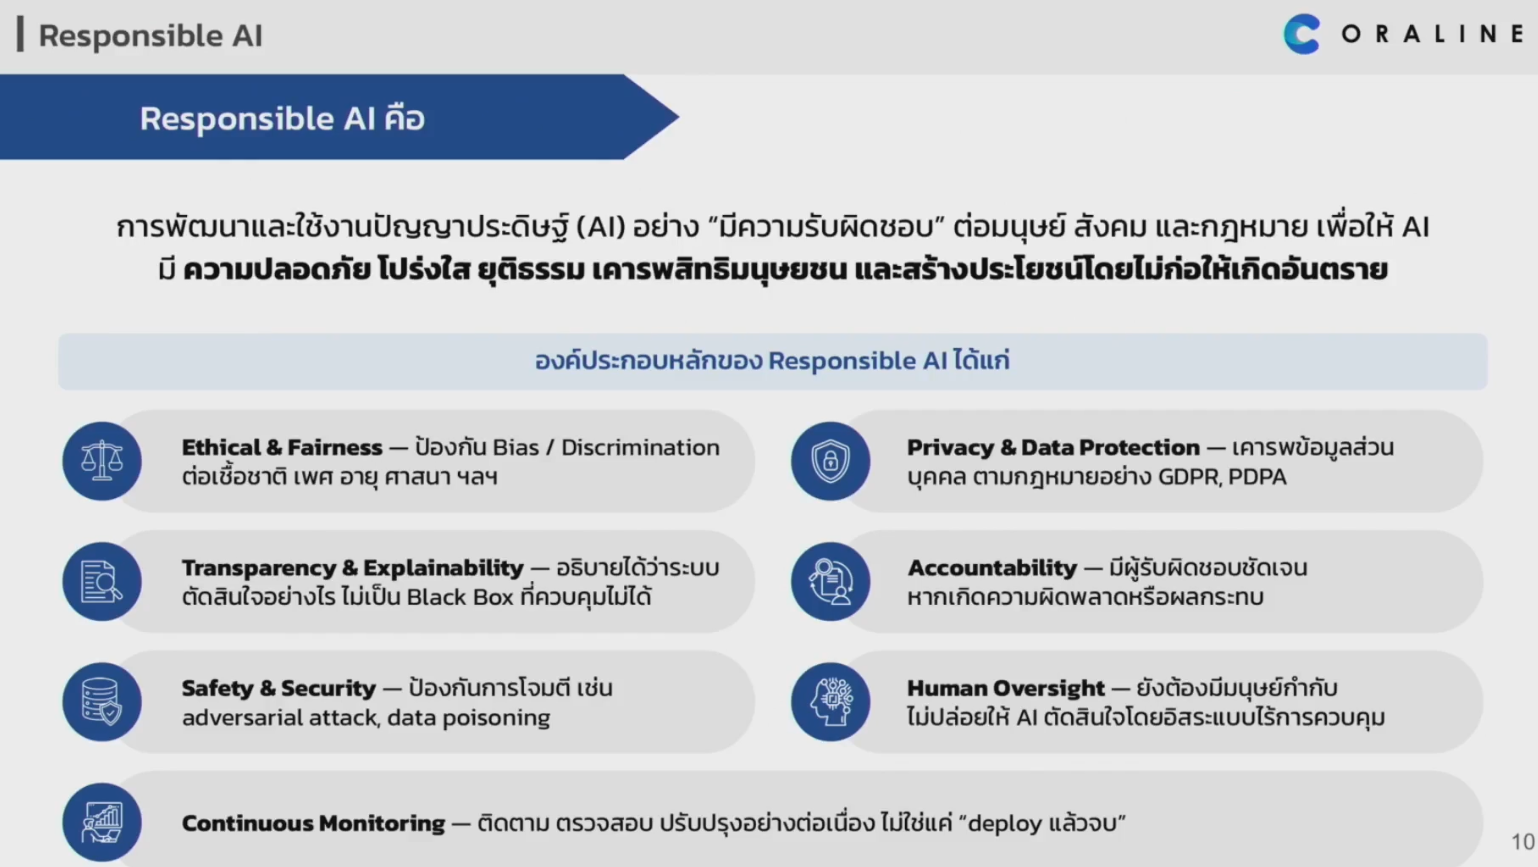
ระดับ 2: High Risk - ต้องมี Model Card, Risk Assessment, Register Trademark, Human Oversight
ระดับ 3: Limited Risk - ต้องแจ้งให้ผู้ใช้ทราบว่ากำลังโต้ตอบกับ AI
ระดับ 4: Minimal Risk - ความเสี่ยงต่ำ ไม่มีข้อบังคับเข้มงวด
เหมือน GDPR ที่ตามมาด้วย PDPA ใน 2 ปี — EU AI Act ออกปี 2024 → Thailand AI Act ใกล้มาแน่นอน ต่างจาก Data Governance ที่ยังไม่มีข้อบังคับ AI Governance มีกฎหมายบังคับและปรับจริงแล้ว
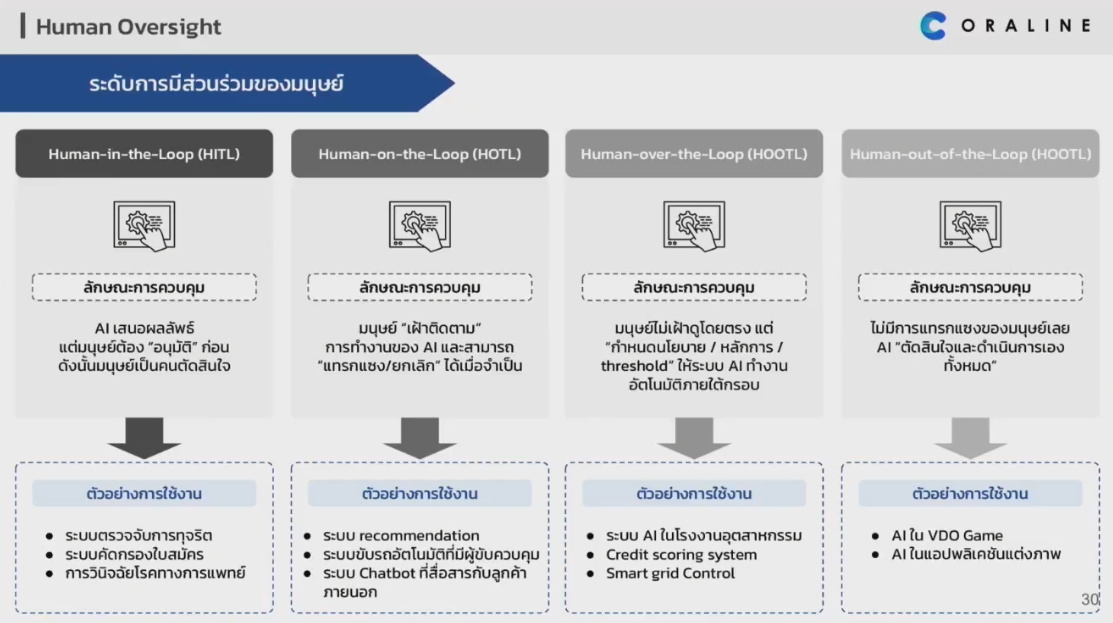
Human Oversight 4 ระดับ
ระดับ 1: Human in the loop
AI เสนอแนะ คนตัดสินใจตอนจบ เช่น AI วินิจฉัยโรค แต่แพทย์เป็นผู้แจ้งผู้ป่วยและเลือกใช้คำวินิจฉัยหรือไม่ก็ได้ — ความรับผิดชอบแบ่งครึ่งระหว่างองค์กรกับแพทย์
ระดับ 2: Human on the loop
AI ทำงานไป มนุษย์มอนิเตอร์ตลอด 24 ชั่วโมง และหยุดการทำงานได้ทุกเมื่อ เช่น รถขับเคลื่อนอัตโนมัติ Tesla ที่ให้จับพวงมาลัยเป็นระยะเพื่อทดสอบว่ายังมอนิเตอร์อยู่
ระดับ 3: Human over the loop
AI ทำงานตามกฎเกณฑ์ที่กำหนด หากผิดพลาด AI ติดต่อมนุษย์ได้ทันที เช่น Chatbot ตอบผิดแล้วผู้ใช้ขอคุยกับเจ้าหน้าที่
ระดับ 4: Out of the loop
AI ทำงานไปเลยโดยไม่มีคนยุ่งเกี่ยว ต่อให้มีปัญหาเกิดขึ้น คนก็ไม่ทราบเรื่อง — ระดับที่อันตรายที่สุดและควรหลีกเลี่ยง
Use Case & ระดับความเสี่ยงในชีวิตจริง
ระบบคัดกรอง CV — มีข้อมูล Privacy เกี่ยวข้อง เป็น Limited ถึง High Risk มักเกิด Bias เรื่องสถาบัน อายุ เพศ สัญชาติ เชื้อชาติ
สินเชื่อ — มีข้อมูล Finance จึงเป็น High Risk แน่นอน ต้องมี Human in the loop เป็นผู้ Approve ขั้นสุดท้าย
AI Chatbot — ต้องตรวจสอบข้อมูลส่วนบุคคลและยืนยันตัวตนก่อน จัดเป็น High Risk ได้ ควรเป็น Over the loop ห้ามเป็น Out of the loop เด็ดขาด
Vision AI (สแกนหน้า) — ควรเป็น Over the loop หากสแกนไม่ผ่านต้องมีระบบแจ้งเตือนเจ้าหน้าที่ โดยเฉพาะข้อมูลยืนยันตัวตนหรือการเงิน
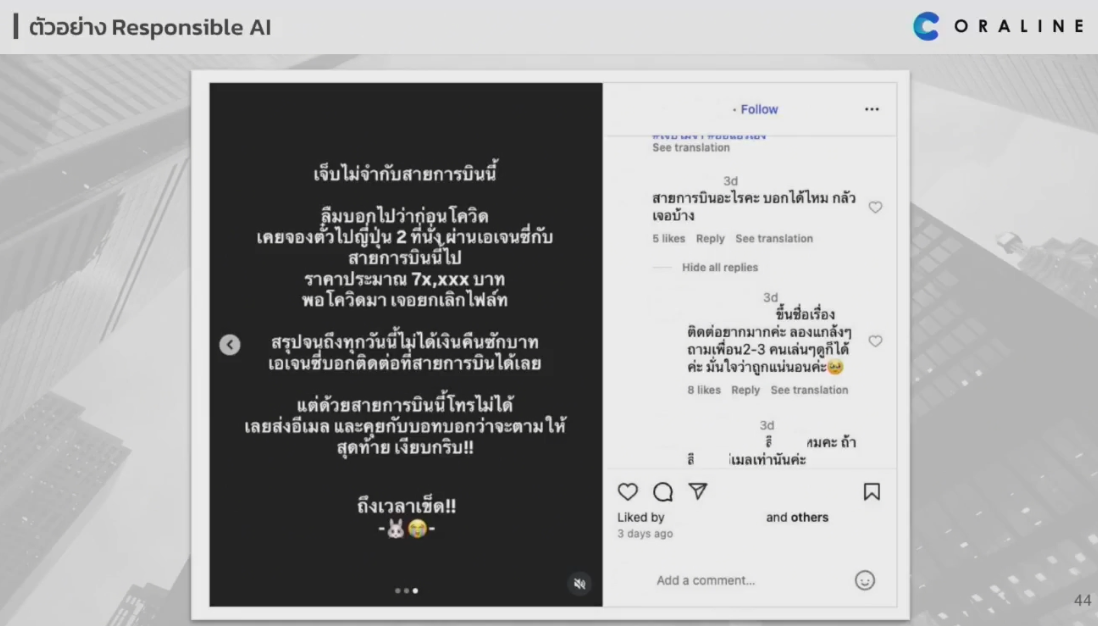
บทเรียนจากเคสจริง เมื่อ AI Governance ไม่มี ผลลัพธ์คือการฟ้องร้อง
สายการบิน: ติดต่อ Chatbot ไปแล้วไม่ตามให้ เงียบกริบ — เป็น Out of the loop บอททำงานไม่ดีแต่เจ้าหน้าที่ไม่ทราบ เพราะไม่มีระบบ Monitoring
ธนาคาร: บัญชีถูกอายัดเพราะสแกนหน้าผิดพลาด — Out of the loop ไม่มีเจ้าหน้าที่รู้ ผลักภาระให้ลูกค้าต้องแจ้งเรื่องเอง ทั้งที่เป็นข้อมูลยืนยันตัวตนและการเงิน
Robert v. Police (2020): ตำรวจใช้ Face Recognition ระบุผิดว่าเป็นผู้ต้องหา แม้ยืนยันว่าไม่ใช่ก็ต้องเข้าคุก สุดท้ายศาลตัดสินว่าจับผิดคนเพราะใช้ AI และสั่งให้หน่วยงานตำรวจรับผิดชอบ
Air Canada Chatbot: Chatbot ตอบคำถามเรื่องค่าโดยสารผิดพลาด ส่งผลให้บริษัทถูกฟ้องร้อง
บริษัทประกัน: ประมวลผลการเคลมผิดพลาด ทำให้ระบบการเคลมเสียหายและถูกฟ้องร้อง
คำถามที่พบบ่อย (FAQ)
Q: ถ้าองค์กรยังไม่เคยทำ AI Governance เลย ต้องเริ่มจากตรงไหนก่อน?
A: เริ่มจาก Data Governance ก่อนเสมอ เพราะ AI Governance ต่อยอดจากฐาน Data ที่สะอาดและตรวจสอบได้
Q: ถ้าใช้แค่ ChatGPT หรือ Generative AI สำเร็จรูป ต้องทำ Governance ด้วยไหม?
A: ต้องมี อย่างน้อยคือนโยบายกำกับการใช้งาน เช่น ห้ามใส่ข้อมูลลูกค้าหรือข้อมูลลับเข้าไปใน AI สาธารณะ
Q: Thailand AI Act จะออกมาเมื่อไหร่?
A: ในทอล์กยังไม่ได้ระบุวันที่ชัดเจน แต่วิทยากรชี้ว่ามีแนวโน้มตามรอย EU AI Act เหมือนที่ PDPA เคยตามหลัง GDPR
Q: บริษัทเล็กๆ ที่ยังไม่ใช่ 5 อุตสาหกรรม High Risk ต้องทำด้วยไหม?
A: AI Governance จำเป็นกับทุกองค์กรที่ใช้ AI เพียงแต่ 5 อุตสาหกรรมนี้ต้องทำเข้มข้นและเร่งด่วนกว่ากลุ่มอื่น
ข้อสรุป:
AI Governance เป็นไปตามข้อกฎหมายที่หนีไม่ได้ ทุกองค์กรต้องทำ แต่ Data Governance สำคัญกว่าในทางปฏิบัติ เพราะไม่มีข้อกฎหมายบังคับ แต่เป็น A Must สำหรับองค์กร เพียงแต่ Impact ของ AI Governance แรงกว่า ทั้งในมิติข้อกฎหมายและความผิดพลาดหน้างาน
// อ่านต่อ
บทความที่เกี่ยวข้อง
The Story ThailandEvent to Grasp
สร้างแพลตฟอร์มที่ทุกคนไว้วางใจด้วย Trustworthy AI + Agent + Mindset
อ่าน →
The Story ThailandEvent to Grasp
เปลี่ยนข้อจำกัดต่าง ๆ เป็น AI Realism & สูตรจริงในการชนะเกม AI Economic ไทย
อ่าน →
The Story ThailandEvent to Grasp