AIBDIBDI Seminar 2026
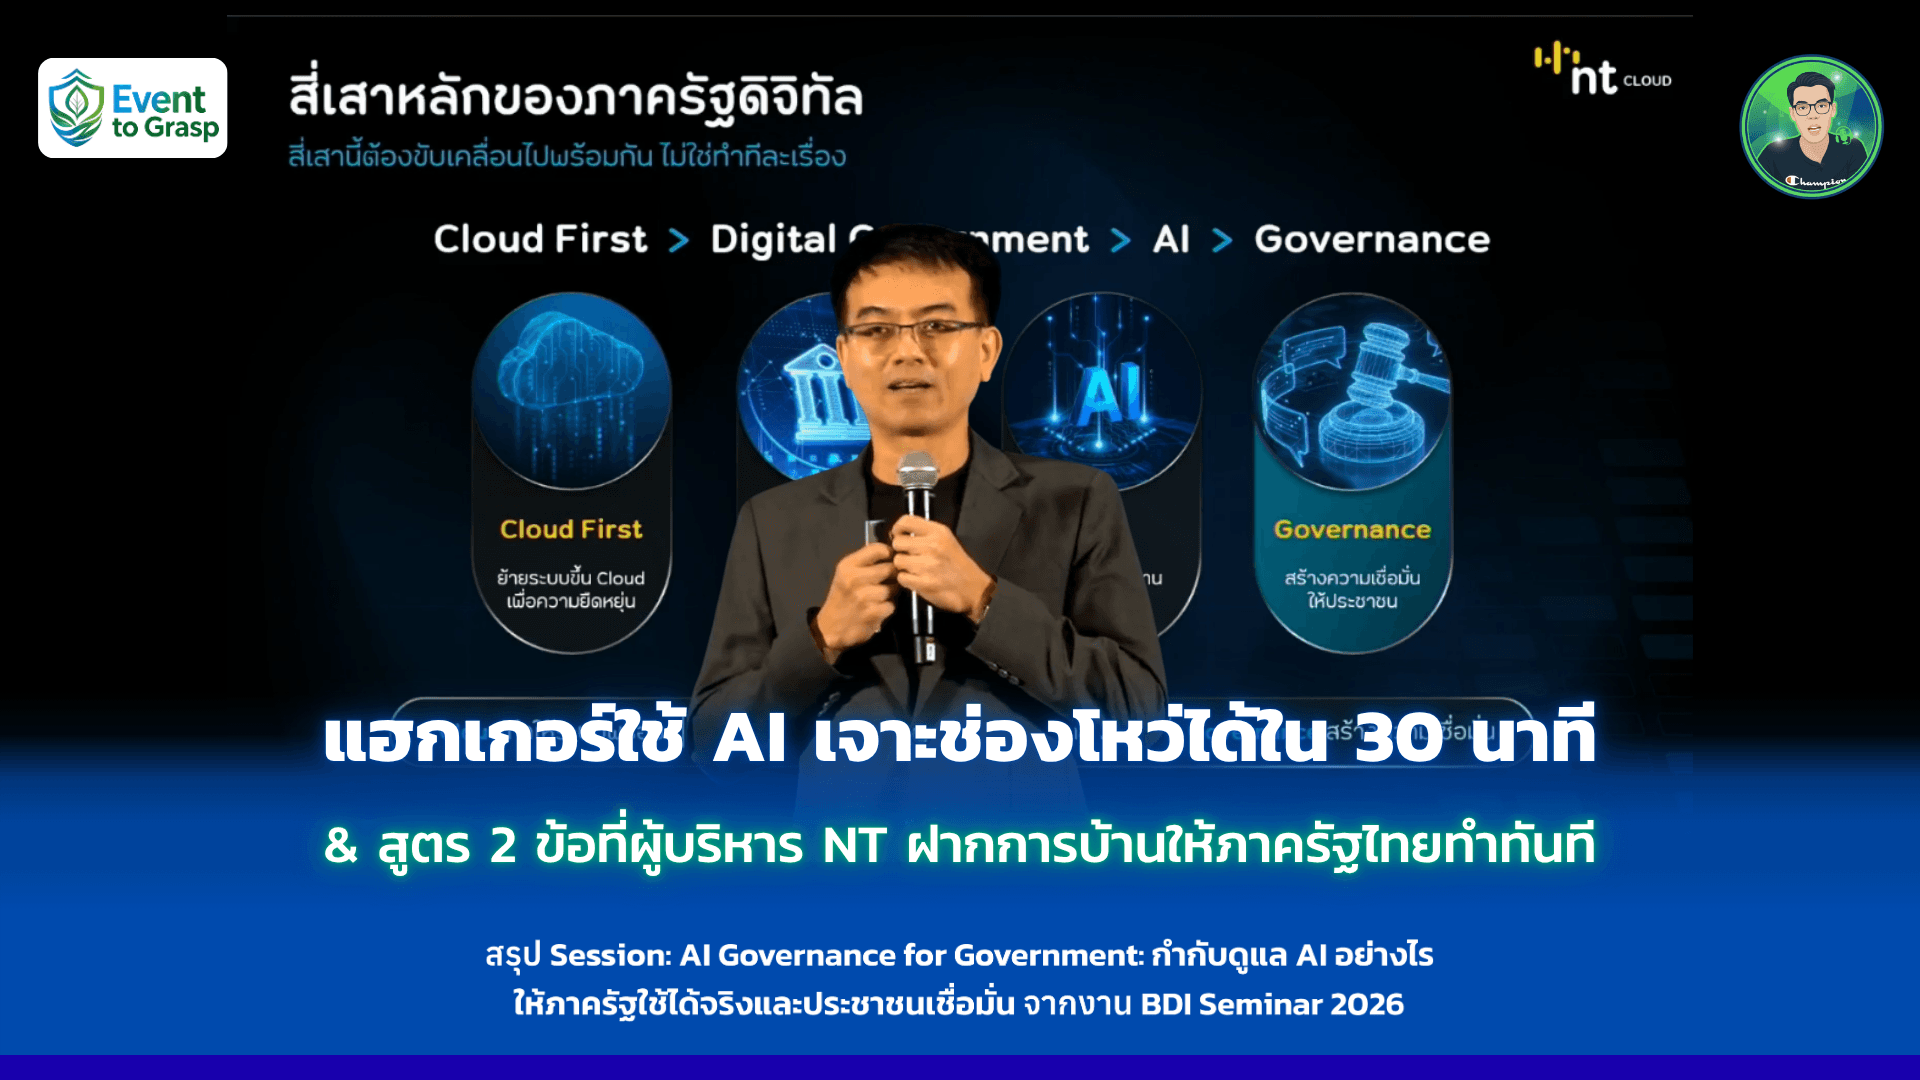
แฮกเกอร์ใช้ AI เจาะช่องโหว่ได้ใน 30 นาที & สูตร 2 ข้อที่ผู้บริหาร NT ฝากการบ้านให้ภาครัฐไทยทำทันที
โดย Thank Thanedpol8 ครั้งที่เข้าชม
โดย Thanedpol Dechaduangsakul | เผยแพร่: 20 สิงหาคม 2569 | อ้างอิง: จากงาน BDI Seminar 2026
สรุปสาระสำคัญ
เครื่องมือ AI ปัจจุบันหาช่องโหว่ไซเบอร์ได้ในเวลาเฉลี่ยเพียง ~30 นาที และมีแนวโน้มสั้นลงเรื่อยๆ
AI ที่ไม่มี Governance เปิดความเสี่ยง 3 ด้าน คือ ค่าใช้จ่ายบานปลาย, Shadow AI ข้อมูลรั่ว, การลงทุนซ้ำซ้อน
ภาครัฐไทยบูรณาการคลาวด์มาแล้วกว่า 13 ปี แต่สำเร็จเพียง 30-40%
Trusted Framework ของ NT มี 5 องค์ประกอบ คือ Data, AI, คน, กระบวนการ, เทคโนโลยี
ปิดท้ายด้วยการบ้าน 2 ข้อ คือ Data First และ AI First
สรุป Session: AI Governance for Government: กำกับดูแล AI อย่างไร ให้ภาครัฐใช้ได้จริงและประชาชนเชื่อมั่น จากงาน BDI Seminar 2026 โดยดร.ยุทธศาสตร์ นิธิไพจิตร, ผู้ช่วยกรรมการผู้จัดการใหญ่ กลุ่มดิจิทัล, บริษัท โทรคมนาคมแห่งชาติ จำกัด (มหาชน) — NT
จุดเริ่มต้น: ยุคที่หลีกเลี่ยง AI ไม่ได้
ยุคนี้เป็นยุคที่เหนื่อยสำหรับคน IT แต่ AI มีทั้งข้อดีและข้อเสีย และเราเลี่ยงไม่ได้ที่จะต้องใช้มัน มันคือ ยุค AI Transformation และภาครัฐเองก็ต้อง Transform ต่อไป หยุดไม่ได้เช่นกัน
NT: ผู้ดูแลโครงสร้างพื้นฐานดิจิทัลของประเทศ
ในฐานะผู้ช่วยกรรมการผู้จัดการใหญ่ กลุ่มดิจิทัล NT ดูแลบริการตั้งแต่ Data Center, Cloud, Big Data, AI ไปจนถึง Cyber Security และโซลูชันต่างๆ
ภาครัฐมอบภารกิจพิเศษให้ NT ดูแลเรื่อง Infrastructure ทางดิจิทัลของประเทศ ผ่านโครงการ คลาวด์กลางภาครัฐ (GDCC) ซึ่งเป็นแกนหลักในการให้บริการหน่วยงานต่างๆ
ปีงบประมาณ 2570 หน่วยงานภาครัฐจะเห็นการบูรณาการเรื่องคลาวด์ที่ชัดเจนขึ้น ทั้งงบผูกพัน การรวมศูนย์ และการรวมศูนย์จัดซื้อ — NT มีบทบาทให้บริการตรงส่วนนี้โดยตรง
คำถามที่ต้องตอบให้ได้
AI ถูกใช้งานอย่างแพร่หลายแล้ว แต่ ใครเป็นคนกำกับ? หน่วยงานของท่านทราบหรือไม่ว่ามีเจ้าหน้าที่คนไหนเอา AI มาใช้งานบ้าง และเอาข้อมูลอะไรเข้าไปด้วย
ปัญหานี้ไม่ได้เกิดเฉพาะภาครัฐ เอกชนก็เจอ Shadow AI เหมือนกัน: พนักงานนำข้อมูลองค์กรเข้า AI สาธารณะโดยไม่มีใครกำกับดูแล บริษัทชั้นนำหลายแห่งเจอปัญหานี้ต่อเนื่องมาหลายปีแล้ว
ภัยคุกคาม: ด้านมืดของ AI: เมื่อแฮกเกอร์ก็มี AI เหมือนกัน
AI ไม่ได้เป็นแค่เครื่องมือฝั่งเราเท่านั้น — ฝั่งมิจฉาชีพและแฮกเกอร์ก็ใช้ AI เช่นกัน นี่คือสิ่งที่น่ากังวลที่สุดในฐานะคนไอที: AI กำลังไปติดปีกให้กับคนไม่ดี
Case จริงที่เกิดขึ้นแล้ว
มีข่าว AI หลุดการควบคุมจนสามารถแฮกพาสเวิร์ดของหน่วยงานภาครัฐได้ในหลายประเทศ ทุกวันนี้เครื่องมืออย่างของ Anthropic สามารถค้นหาช่องโหว่ได้ — จากเดิมที่มนุษย์ต้องใช้เวลานานมากในการวิเคราะห์เรื่องเดียวกัน
~30 นาที เวลาเฉลี่ยที่เหลือให้ทีมไอทีรับมือ หลังเครื่องมือ AI ค้นพบช่องโหว่ (อ้างอิงเครื่องมือจาก Anthropic) — และมีแนวโน้ม สั้นลงเรื่อยๆ เพราะ AI ทำให้การโจมตีเร็วขึ้น ฉลาดขึ้น ทำงานอัตโนมัติตลอดเวลาไม่มีวันหยุดพัก
ระบบไอทีของท่าน = ความรับผิดชอบที่หนีไม่พ้น
1 ระบบงาน คือ 1 ความรับผิดชอบ ถ้าเปิดออกสู่สาธารณะเมื่อไหร่ แฮกเกอร์มีเครื่องมือที่ดีมากพร้อมจัดการ เป็นความรับผิดชอบที่ไม่รู้ว่าจะโดนโจมตีวันไหน
ระบบที่ ไม่มีการบำรุงรักษา เสี่ยงชัดเจน แต่แม้แต่ระบบที่อัปเดตแพตช์สม่ำเสมอก็ยังไม่รอด — เพราะการอัปเดตต้องวางแผน หากอัปเดตแล้วระบบล่มต้องถอยกลับไปใช้เวอร์ชันเก่า ซึ่งช่องโหว่ก็ยังอยู่เหมือนเดิม
AI มีประโยชน์มหาศาล แต่สิ่งที่น่ากลัวที่สุด คือ AI ที่ไม่มีการควบคุม นี่คือ หัวข้อหลักที่ต้องคุยกันวันนี้
เสาหลักที่หนีไม่พ้น: 4 เสาหลักของภาครัฐดิจิทัล
กลับมาที่ภาครัฐ ไม่ว่าจะชอบหรือไม่ ก็ต้องเดินหน้าทำทั้ง Digital Transformation และ AI Transformation ต่อไป โดยมี 4 เสาหลักที่หลีกเลี่ยงไม่ได้
4 เสาหลักที่ภาครัฐต้องทำ
1. Cloud First — ไม่ว่าอย่างไรก็ต้องขึ้นคลาวด์
2. Digital Government — ให้บริการประชาชนอย่างรวดเร็ว มีประสิทธิภาพ และได้รับความพึงพอใจ
3. นำ AI เข้ามาใช้ — ให้ระบบต่างๆ ทำงานได้ฉลาดขึ้น หากไม่ทำ ประเทศอื่นๆ จะแซงหน้าเราไป
4. Governance — หัวใจสำคัญของการทำ Digital Government ให้สำเร็จ
ความจริงที่ต้องเผชิญ: กับดักของ Governance: "อยากทำแต่ทำไม่ไหว"
พอพูดถึง Governance ทุกหน่วยงานเจอกับดักเดียวกัน — ของบประมาณยาก ป้องกันงบยาก คนไม่พอ ของบไปก็ไม่ได้รับอนุมัติ แต่ภารกิจบริการประชาชนยังต้องเดินหน้าต่อ ระบบที่ความปลอดภัยไม่เพียงพอก็ยังต้องตามอุดรอยรั่ว
13+ ปี นับจากที่ภาครัฐเริ่มบูรณาการคลาวด์ (ตั้งแต่ปี 2555–56)
30–40% สัดส่วนระบบที่บูรณาการสำเร็จ ณ วันนี้
งบไม่พอ + ต่างคนต่างทำ = ประสิทธิภาพด้อยลง
แม้พยายามบูรณาการภาครัฐมาอย่างต่อเนื่อง แต่ยังมีระบบอีกจำนวนมากที่ไม่ได้บูรณาการ คำถาม คือ จะทำ Governance ได้อย่างไร ในเมื่องบก็ไม่พอ คนก็ไม่พอ?
ทางออก: โฟกัสสิ่งสำคัญก่อน แล้วบูรณาการ
ทริค คือ ต้องเริ่มจากสิ่งที่สำคัญและเสี่ยงสูงที่สุดก่อน ไม่สามารถทำทุกระบบไปพร้อมกันได้
ระบุความสำคัญและความเสี่ยง: อะไรมีความสำคัญ อะไรมีความเสี่ยงสูง ต้องรีบไปควบคุมก่อน แล้วค่อยขยายผลไปหน่วยงานอื่น
ปิดระบบที่ไม่จำเป็น: ระบบไหนไม่สำคัญ พยายามปิด อย่าปล่อยไว้ออนไลน์ — ข้อมูลการโจมตีในไทยพบเซิร์ฟเวอร์ที่เปิดทิ้งไว้โดยไม่มีคนดูแล ถูกแฮกเกอร์ใช้เป็นฐานโจมตีที่อื่นต่อ ทั้งภาครัฐและเอกชน
บูรณาการแอปพลิเคชันมาที่ศูนย์กลาง: ทุกวันนี้ภาครัฐมีหลายแอป ประชาชนต้องโหลดแอปเยอะ ภาระ Cyber Security ของแต่ละแอปใช้เงินมหาศาล — ไม่มีทางซื้อระบบความปลอดภัยไปปิดทุกช่องโหว่ของทุกแอปได้
ตัวอย่าง: แอปทางรัฐ หน้าต่างกลางของภาครัฐ
ประชาชนเข้ามาดูข้อมูลและยืนยันตัวตนได้ที่เดียว หน่วยงานไม่จำเป็นต้องมีแอปของตัวเอง ใช้ทางรัฐเป็นหน้าต่าง ส่วนฐานข้อมูลยังเก็บไว้ที่หน่วยงานได้ตามเดิม ช่วยลดความเสี่ยงได้มาก
ผลลัพธ์ของการบูรณาการ
การลดต่างคนต่างทำ แล้วมาบูรณาการร่วมกัน คือ ทางออกสำคัญสู่ยุค AI
ลดการลงทุนซ้ำซ้อน
มาตรฐานกลางร่วมกัน
แชร์ผู้เชี่ยวชาญ
แชร์แพลตฟอร์ม
Economy of Scale
ถ้าไม่กำกับดูแล: 3 ความเสี่ยงเมื่อ AI ไม่มี Governance
หลายคนมองว่า Governance เป็นภาระ ติดกับดักว่าต้องคิดถึงมันก่อนจะทำอะไรได้ — แต่ถ้าไม่ทำ นี่คือสิ่งที่จะเกิดขึ้น
ค่าใช้จ่าย Token บานปลาย: ควบคุมไม่ได้
Public Cloud/API ยิ่งมีคนเรียกใช้เยอะ ค่าใช้จ่ายยิ่งมาเร็ว พริบตาเดียวเงินหมด — ถ้านำไปให้บริการประชาชนแล้วเงินไม่พอต้องปิดบริการกะทันหัน จะโดนต่อว่าทันที ต้องคิดล่วงหน้าเสมอว่าหากเกิดเหตุการณ์นี้จะรับมืออย่างไร
Shadow AI ข้อมูลรั่วไหล: เสี่ยงความลับหลุด
ทุกคนเอาข้อมูลองค์กรไปเทรนบน Public AI โดยไม่มีใครกำกับ ความลับรั่วไหลและสร้างความเสียหายได้
ลงทุนซ้ำซ้อน ต่างคนต่างทำ: เบี้ยหัวแตก
พอรัฐบาลมีนโยบาย AI แต่ละหน่วยงานต่างไปสร้าง Chatbot ซื้อ Private AI ของตัวเองเป็นไซโล ได้ AI ที่ไม่ค่อยฉลาดและใช้งานไม่เยอะ — ลงทุนแบบเบี้ยหัวแตก หรือ "ตำน้ำพริกละลายแม่น้ำ"
ทางแก้ที่เสนอ
หากบูรณาการกันได้ ควรมี Sovereign Thai LLM ตรงกลาง นำงบประมาณมาทำ Local Model ร่วมกันที่ทำบางเรื่องได้จริง จะช่วยรัฐบาลประหยัดงบประมาณได้มาก
อย่าลืมมิติ Data Sovereignty — อธิปไตยข้อมูลของเราอยู่ที่ไหน หากใช้บริการของต่างชาติ ต้องคิดถึงมุมนี้ด้วยเสมอ
ต้นทุนที่มองไม่เห็น: Operation และความคุ้มค่าของ AI
เมื่อระบบขึ้นมาแล้ว ภาระที่ตามมาคือการดูแลปฏิบัติการ (Operation) ซึ่งสำคัญมาก — วันที่ระบบถูกแฮก มีเงินเท่าไหร่ก็ต้องจ่าย แต่วันที่ไม่โดน เรามักไม่รู้สึกถึงคุณค่าของมัน
AI ไม่ใช่ Cost Center
AI คือ สิ่งที่ช่วยลดต้นทุนได้ ถ้าใช้ให้ถูกที่ — หลักการพัฒนา AI คือต้องถามก่อนเสมอว่า แอปพลิเคชันนี้จำเป็นต้องใช้ AI จริงหรือไม่ ต้องใช้ AI ระดับไหน และคุ้มค่าหรือไม่
ตัวอย่าง: อย่าใช้ปืนใหญ่ยิงนก
AI Chatbot ในองค์กรที่พนักงานใช้แค่หาผลรวมตัวเลข ถ้าไปถาม Public AI ข้างนอกทุกครั้งคือต้นทุนที่ไม่จำเป็น เพราะคำถามแบบนี้ Local Model ธรรมดาก็ตอบได้
หากมีระบบคัดกรองคำถามก่อน แล้วส่งคำถามง่ายๆ ไปให้ Local Model ภายในองค์กรจัดการ จะช่วยประหยัดต้นทุนได้มาก
หัวใจสำคัญ: Data มาก่อน แล้วดูให้ครบ 5 องค์ประกอบ
นอกเหนือจาก AI สิ่งสำคัญที่สุดคือ Data AI จะฉลาดไม่ได้เลยถ้า Data ไม่ดีหรือไม่มี Data หน่วยงานที่เริ่มทำ AI วันนี้ ควรโฟกัสทั้งเรื่อง Data และ Data Sovereignty ไปพร้อมกัน เพราะ Data รวมกับ AI จะออกมาเป็น Public Service ที่ต้องมี Governance ตั้งแต่ระดับข้อมูล
Trusted Framework: 5 องค์ประกอบ
จะทำ Trusted Digital Government ต้องดู Governance Framework เป็นอันดับแรก ทั้งเลเยอร์ AI และเลเยอร์ข้างล่าง (Data, Cloud, Cyber Security) ฟังดูเยอะ? สรุปเหลือ 5 องค์ประกอบที่ต้องพิจารณา
Trusted Data: ข้อมูลต้องสะอาดและถูกต้อง
Trusted AI: ใช้งานได้จริง ตอบคำถามได้ตรงตามวัตถุประสงค์
คน (People): คนในองค์กรต้องเข้าใจ
กระบวนการ (Process): ขั้นตอนการทำงานที่รองรับการกำกับดูแล
เทคโนโลยี (Technology): เครื่องมือและระบบที่รองรับทั้ง 4 ข้อข้างต้น
ทั้ง 5 องค์ประกอบนี้หลีกเลี่ยงไม่ได้ และเป็นตัวตั้งต้นสำคัญของการสร้าง Framework
ลงมือทำจริง: เริ่มต้นอย่างไร: Risk-based + วงจรที่ไม่มีวันจบ
ทริคในการเริ่มต้นคือใช้ Risk-based Governance กลับไปทบทวนว่าองค์กรมีระบบอะไรเสี่ยงต่ำ เสี่ยงสูง แล้วโฟกัสความเสี่ยงสูงก่อน
ตัวอย่างการจัดลำดับความเสี่ยง
เสี่ยงสูง ข้อมูลส่วนบุคคล ข้อมูลสิทธิ์ของประชาชน ถือเป็นเป้าหมายที่ถูกโจมตีได้ง่าย ต้องโฟกัสก่อน
เสี่ยงต่ำ ข้อมูลข่าวสารหรือรายงานภายใน
ถ้านโยบายหว่านทำทุกอย่างพร้อมกันทั่วองค์กร จะไม่มีทางสำเร็จดีที่สุด คือ ดูความเสี่ยงและจัดลำดับความสำคัญก่อนเสมอ
วงจรพัฒนาระบบที่ไม่มีวันจบ
Plan → Build → Test → Deploy → Monitor แล้ววนกลับมาที่ Plan ใหม่ — การพัฒนาระบบขึ้นมาคือความรับผิดชอบที่ต้องดูแลไปตลอด เพราะในอนาคต AI ที่น่ากลัวที่สุดคือ AI ที่จะมาโจมตีระบบของเรา
ภาพรวม AI Architecture
เลเยอร์บนสุด คือ Governance Layer ที่ต้องควบคุมในทุกๆ ส่วน ไม่ว่าจะเป็น AI Platform หรือ Data Platform ก็ต้องอยู่ภายใต้การควบคุมนี้ จัดลำดับความสำคัญเสมอ ไม่ใช่ทำทุกระบบพร้อมกัน
พาร์ทเนอร์: บทบาทของ NT ในการสร้าง Trusted AI ภาครัฐ
NT มีโซลูชันแพลตฟอร์มที่พร้อมเป็นพาร์ทเนอร์กับทุกหน่วยงานในการพัฒนา AI ตั้งแต่ Infrastructure ไปจนถึงเลเยอร์บนสุด
AWS, ทีมพัฒนาไทย, กลุ่มสตาร์ทอัพไทย
สิ่งที่ NT พร้อมให้บริการ
คลาวด์สำหรับ Digital Government ที่เชื่อมต่อ AI เข้ากับบริการภาครัฐ ให้เป็น Public Service ที่ดียิ่งขึ้น
พร้อม Governance Platform ที่ช่วยสร้างความเชื่อมั่นให้กับประชาชนและผู้ใช้งาน
บทสรุป: การบ้าน 2 ข้อที่ฝากกลับไปทำ
ปิดท้ายด้วยสองเรื่องที่อยากให้ทุกหน่วยงานกลับไปโฟกัส
Data First ลดสิ่งไม่จำเป็นก่อนเพิ่มสิ่งใหม่
กลับไปดูว่าแอปไหนไม่จำเป็น ปิดให้หมด เราไม่มีทางรู้ว่าแอปนั้นถูกบุกรุกไปแล้วหรือยัง หากมันกลายเป็นช่องโหว่เข้าสู่ระบบสำคัญ วันนั้นคือนรก
NT ร่วมกับ สกมช. มีข้อมูลเชิงลึกที่รับรู้ว่าการโจมตีทุกวันนี้รุนแรงขึ้นเรื่อยๆ เราอยู่เหมือนแขวนบนเส้นด้าย
ลดแอปพลิเคชันให้น้อยที่สุดลดไซโลข้อมูลบูรณาการระบบที่ซ้ำซ้อนใช้แพลตฟอร์มกลางเมื่อทำได้
AI First คิดให้ถี่ถ้วนก่อนประยุกต์ใช้
ลดสิ่งที่ไม่จำเป็น สร้างสรรค์สิ่งใหม่ โดยคำนึงถึงความมั่นคงปลอดภัยเป็นสำคัญ ต้องมีการเฝ้าระวังและตรวจสอบอย่างต่อเนื่อง
คำถามที่พบบ่อย (FAQ)
Q: AI Governance คืออะไร ทำไมภาครัฐต้องมี
A: คือ กรอบกำกับดูแลการใช้ AI ให้ปลอดภัย โปร่งใส คุ้มค่า ป้องกัน Shadow AI และค่าใช้จ่ายบานปลาย
Q: Shadow AI คืออะไร
A: พนักงานนำข้อมูลองค์กรไปใช้กับ AI สาธารณะโดยไม่มีนโยบายกำกับดูแล เสี่ยงข้อมูลรั่วไหล
Q: หน่วยงานงบน้อยคนน้อยจะเริ่ม Governance ได้อย่างไร
A: เริ่มจาก Risk-based Governance โฟกัสระบบเสี่ยงสูงก่อน ค่อยขยายผลทีละหน่วยงาน
Q: Trusted Framework ต่างจาก Governance ทั่วไปอย่างไร
A: ครอบคลุม 5 มิติพร้อมกัน ไม่ใช่แค่มิติเทคนิค
Q: NT มีบทบาทอย่างไร
A: ให้บริการคลาวด์ Digital Government พร้อม Governance Platform ร่วมกับ AWS และทีมพัฒนาไทย
Source:
จากงาน BDI Seminar 2026
// อ่านต่อ
บทความที่เกี่ยวข้อง
AIBDI
5 หลักการที่องค์กรต้องมีก่อนปล่อย AI ทำงานแทนคนจากอาจารย์นิติศาสตร์ ม.ธรรมศาสตร์
อ่าน →
AIBDI
5 องค์ประกอบที่ขาดไม่ได้ ถ้าจะชนะด้วย AI กับ 3 ทักษะที่จะทำให้คุณเติบโต & AI มาขยายพลังให้ใหญ่ขึ้น 10 เท่า
อ่าน →
AIBDI